NIS2-Software: Alle Pflichten erfüllen und jederzeit nachweisen
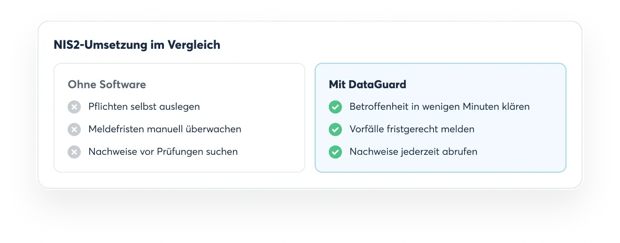
- Betroffenheit klären und beim BSI registrieren
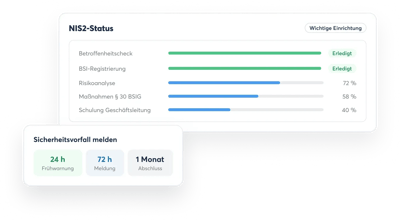
- Meldefristen bei Sicherheitsvorfällen einhalten
- Geschäftsleitung schulen und Nachweise führen

SELBSTCHECK
Die NIS2-Richtlinie gilt in Deutschland seit dem 6. Dezember 2025 über das NIS2-Umsetzungsgesetz. Mehr zur NIS2-Richtlinie →
Erkennen Sie, wo Ihre IT-Systeme verwundbar sind, und priorisieren Sie Risiken nach ihrer Auswirkung.
Leiten Sie die passenden Maßnahmen ab, verteilen Sie Aufgaben im Team und dokumentieren Sie die Umsetzung.
Melden Sie erhebliche Sicherheitsvorfälle fristgerecht mit vorbereiteten Workflows.
Bereiten Sie alle Angaben für die Registrierung beim BSI strukturiert vor.
Erfüllen Sie die Schulungspflicht nach § 38 BSIG und weisen Sie die Teilnahme jederzeit nach.
Erstellen Sie NIS2-konforme Richtlinien mit geprüften Vorlagen.
Legen Sie alle Nachweise auditfähig ab, bereit für Prüfungen durch das BSI.
SYNERGIEN NUTZEN

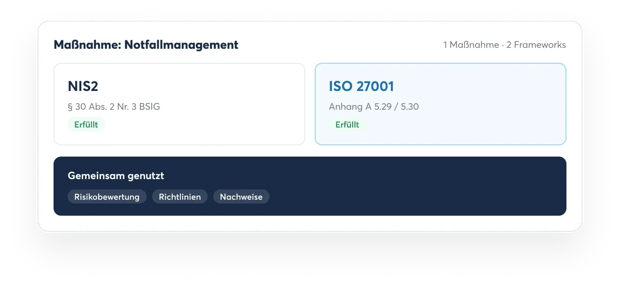
Viele NIS2-Maßnahmen decken sich mit den Anforderungen der ISO 27001, dem internationalen Standard für Informationssicherheits-Managementsysteme. Mit DataGuard setzen Sie Maßnahmen einmal um und nutzen sie für beide Frameworks.
beim ersten Audit
als externe Berater
Sparen Sie bis zu 100 Stunden manuelle Arbeit
| DataGuard | Reine Software | Excel | Beratung | |
|---|---|---|---|---|
| NIS2-Anforderungen | Vorkonfiguriert | Meist enthalten | Selbst erstellen | Individuell |
| Meldeprozess mit Fristen | Integriert | Je nach Tool | Manuell | Konzept, kein Tool |
| Expertenunterstützung | Persönliche Experten | Software-Support | Keine | Inklusive |
| Nachweise für das BSI | Zentral und auditfähig | Zentral | Verstreut | Dokumente, keine Pflege |
| ISO 27001 mitnutzen | Ja | Je nach Tool | Doppelte Pflege | Separates Projekt |
| Aufwand für Ihr Team | Gering | Mittel | Hoch | Mittel |
| Kosten | Planbares Paket | Monatliche Lizenz | Keine Lizenz, hoher interner Zeitaufwand | Tagessätze, projektbezogen |
Gruppe 1
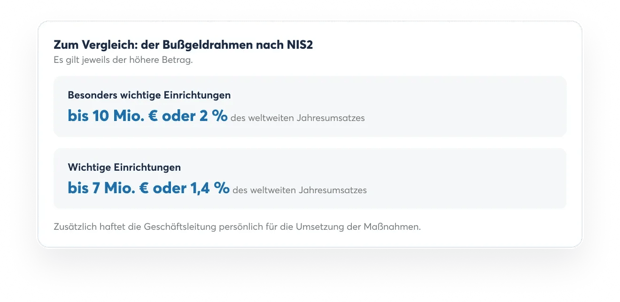
Ab 250 Mitarbeitenden oder mehr als 50 Mio. € Jahresumsatz und 43 Mio. € Bilanzsumme
Das BSI kann proaktiv prüfen. Bußgeld bis 10 Mio. € oder 2 % des weltweiten Jahresumsatzes.
Gruppe 2
Ab 50 Mitarbeitenden oder mehr als 10 Mio. € Jahresumsatz und Bilanzsumme
Das BSI prüft vor allem anlassbezogen. Bußgeld bis 7 Mio. € oder 1,4 % des weltweiten Jahresumsatzes.
Einige Anbieter, etwa DNS-Dienste oder Vertrauensdienste, sind unabhängig von ihrer Größe betroffen. Unsicher? Betroffenheitscheck starten →
Vorlagen und persönliche Experten entlasten Ihr IT-Team bei der Umsetzung.
Nutzen Sie Ihr bestehendes ISMS und schließen Sie nur die NIS2-Lücken.
Steuern Sie mehrere Gesellschaften zentral, mit einem Bericht für die Geschäftsleitung.
NIS2-pflichtige Kunden fordern Nachweise zur Lieferkette. Mit der Software erbringen Sie diese schnell, auch wenn Sie selbst nicht betroffen sind.
Betroffenheit
Wir prüfen, ob NIS2 für Ihr Unternehmen gilt und welche Pflichten daraus folgen.
Registrierung
Sie registrieren sich mit vorbereiteten Angaben beim BSI.
Risikoanalyse
Wir bewerten Ihre Risiken und priorisieren die nächsten Schritte.
Maßnahmen
Sie setzen die Maßnahmen nach § 30 BSIG mit Vorlagen um.
Nachweis und Audit
Ihre Nachweise sind zentral abgelegt und prüfbereit.

Sven Dessel
Datenschutz- & Informationssicherheitskoordinator

Michael Wulfert
Head of IT-Infrastructure
PREISE

Die Kosten einer NIS2-Software richten sich nach der Größe Ihres Unternehmens und dem Umfang Ihrer Pflichten. Auch der gewünschte Beratungsanteil spielt eine Rolle. Üblich ist eine monatliche Lizenz, oft ergänzt um eine einmalige Projektgebühr.
Bei DataGuard erhalten Sie Plattform und Experten in einem Paket mit planbaren Kosten. Die Security- und Compliance-Services von DataGuard sind rund 50 % kosteneffizienter als die Zusammenarbeit mit klassischen, externen Informationssicherheitsberatern.
Eine NIS2-Software ist eine Plattform, mit der Unternehmen die Pflichten aus der NIS2-Richtlinie strukturiert umsetzen und nachweisen. Sie übersetzt die gesetzlichen Vorgaben in konkrete Aufgaben und bündelt alle Nachweise an einem zentralen Ort.
Nein. Vorgeschrieben ist nur, dass Sie die NIS2-Pflichten umsetzen, nicht mit welchem Werkzeug. Mit einer Software gelingt die Umsetzung effizienter und Sie können sie jederzeit nachweisen.
Betroffen sind wichtige und besonders wichtige Einrichtungen aus 18 Sektoren, etwa Energie, Gesundheit, digitale Dienste oder verarbeitendes Gewerbe. Entscheidend sind Branche und Unternehmensgröße. Ob Ihr Unternehmen dazugehört, sehen Sie in wenigen Minuten mit unserem NIS2-Checker.
Die Kosten richten sich vor allem nach der Größe Ihres Unternehmens und dem gewünschten Beratungsanteil. Bei DataGuard erhalten Sie Plattform und Experten in einem Paket mit planbaren Kosten. Details finden Sie auf unserer Preisseite.
Ein ISO 27001-zertifiziertes ISMS deckt viele NIS2-Anforderungen ab, aber nicht alle. Es fehlen etwa die Registrierung beim BSI und die gesetzlichen Meldefristen. Mit DataGuard ergänzen Sie Ihr bestehendes ISMS gezielt um die fehlenden Pflichten.
Wie lange die Umsetzung dauert, hängt vor allem davon ab, wo Ihr Unternehmen bei der Informationssicherheit heute steht. Ein vorkonfiguriertes NIS2-Framework und die persönliche Begleitung durch unsere Experten helfen Ihnen, schneller voranzukommen.
TISAX® ist eine eingetragene Marke der ENX Association. DataGuard steht in keiner geschäftlichen Verbindung zu ENX. Wir bieten lediglich Software-as-a-Service und Unterstützung zur Vorbereitung auf das Assessment nach TISAX® an. Die ENX Association übernimmt keine Verantwortung für die auf der DataGuard-Website dargestellten Inhalte.
Alle Angaben dienen lediglich der Information und beruhen auf internen Schätzungen. Diese Informationen sind kein Indikator für KPIs und werden ohne ausdrückliche oder stillschweigende Zusicherungen oder Garantien in Bezug auf Genauigkeit und Zuverlässigkeit gegeben.
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "www.dataguard.de#organization",
"name": "DataGuard",
"legalName": "DataCo GmbH",
"description": "DataGuard ist der führende europäische Anbieter von Security- und Compliance-Software und wird von über 4.000 Organisationen in mehr als 50 Ländern weltweit geschätzt. Wir helfen Ihnen, Sicherheits- und Compliance-Risiken zu identifizieren und zu managen, Compliance-Anforderungen zu erfüllen und Zertifizierungen schneller zu erreichen. Dabei kombinieren wir maßgeschneiderte Expertenberatung mit KI-gestützter Automatisierung. Unsere speziell entwickelte All-in-One-Plattform basiert auf mehr als 1,5 Millionen Stunden Erfahrung eines Teams zertifizierter Security- und Compliance-Experten.",
"foundingDate": "2018",
"taxID": "DE315880213",
"logo": "https://7759810.fs1.hubspotusercontent-na1.net/hubfs/7759810/DataGuardLogo.svg",
"url": "www.dataguard.de",
"email": "info@dataguard.de",
"telephone": "+49 89 452459 900",
"address": {
"@type": "PostalAddress",
"streetAddress": "Sandstrasse 33",
"addressLocality": "München",
"addressRegion": "Bayern",
"postalCode": "80335",
"addressCountry": "Deutschland"
},
"sameAs": [
"https://www.linkedin.com/company/dataguard1/",
"https://www.youtube.com/channel/UCEQzPZ6sCBCj9cAoBvaLL6w",
"https://x.com/i/flow/login?redirect_after_login=%2FDataGuard_dg"
]
}
]
}✅ Organization schema markup for "DataGuard" has been injected into the document head.