ISO 42001 Beratung
-
Von der ersten Gap-Analyse bis zum Zertifikat begleitet
-
KI-Managementsystem auf Ihrem ISMS aufbauen
-
EU AI Act von Anfang an mitdenken
30 Min. Erstgespräch · unverbindlich
Von der ersten Gap-Analyse bis zum Zertifikat begleitet
KI-Managementsystem auf Ihrem ISMS aufbauen
EU AI Act von Anfang an mitdenken
30 Min. Erstgespräch · unverbindlich
Für wen?
Ein KI-Zertifikat ist freiwillig, kein Gesetz schreibt ISO 42001 vor. Kunden und Partner fragen aber immer öfter nach einem Nachweis für verantwortungsvollen KI-Einsatz, zum Beispiel in Lieferantenbewertungen und Sicherheitsfragebögen.

KI-Anbieter
Sie entwickeln KI-Produkte oder bauen KI-Funktionen in Ihre Software ein. Mit einem Zertifikat beantworten Sie Fragen Ihrer Kunden zur KI-Governance schneller.
Unternehmen, die KI einsetzen
Sie nutzen KI-Tools von Drittanbietern, etwa Copiloten im Vertrieb. Die Beratung hilft Ihnen, Risiken und Verantwortlichkeiten klar zu regeln.
Unternehmen mit ISO 27001
Sie betreiben bereits ein ISMS. Viele Prozesse daraus nutzen Sie direkt für ISO 42001 und sparen so Zeit im Projekt.
Regulierung
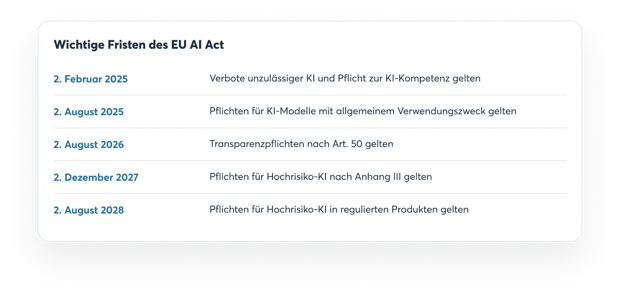
Der EU AI Act ist ein Gesetz, ISO 42001 eine freiwillige Norm. Die Norm hilft Ihnen, Pflichten aus dem Gesetz strukturiert umzusetzen, zum Beispiel beim Risikomanagement und bei der Dokumentation.
Eine Zertifizierung ersetzt die gesetzlichen Pflichten aber nicht. ISO 42001 ist derzeit keine harmonisierte Norm und begründet deshalb keine Konformitätsvermutung. Wie Sie die Verordnung selbst umsetzen, erfahren Sie auf unserer Seite zur EU AI Act Beratung →
So funktioniert es
In sieben Schritten führen wir Sie von der ersten Bestandsaufnahme bis zum Zertifizierungsaudit.
Gap-Analyse
Wir bewerten Ihre bestehenden Prozesse und zeigen, wo für ISO 42001 noch Handlungsbedarf besteht.
Scope festlegen
Gemeinsam legen wir fest, welche KI-Systeme und Bereiche Ihr KI-Managementsystem abdeckt.
KI-Risiken und Folgenabschätzung
Sie bewerten die Risiken Ihrer KI-Systeme und schätzen ihre Auswirkungen auf Betroffene ab.
Richtlinien und Maßnahmen
Wir unterstützen Sie dabei, Ihre KI-Richtlinie zu entwickeln und passende Maßnahmen aus Anhang A auszuwählen.
Schulungen
Ihre Mitarbeitenden lernen, KI verantwortungsvoll einzusetzen. Die Teilnahme halten Sie als Nachweis fest.
Internes Audit
Wir prüfen Ihr KI-Managementsystem vor dem externen Audit und geben konkrete Handlungsempfehlungen.
Zertifizierungsaudit
Eine akkreditierte Zertifizierungsstelle prüft Ihr KI-Managementsystem. Wir bereiten Sie gezielt darauf vor.
Synergien erkennen
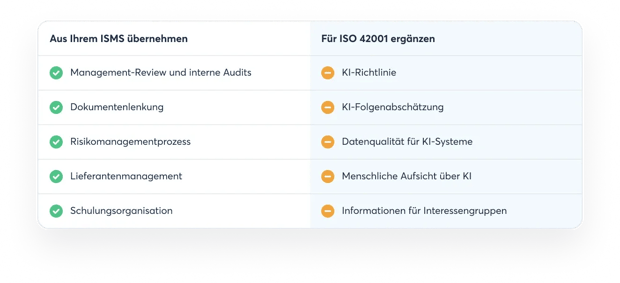
Beide Normen folgen derselben Annex-SL-Struktur. Deshalb können Sie viele Bausteine Ihres ISMS direkt übernehmen und ergänzen nur die KI-spezifischen Anforderungen.
Wir betreuen bereits viele Unternehmen bei ISO 27001 und kennen beide Normen aus der Praxis. Das macht die Erweiterung Ihres Managementsystems besonders effizient.

Weniger Doppelarbeit durch die Nutzung bestehender Prozesse
Schnellere Umsetzung durch gezielte Ergänzung von KI-Anforderungen
Flexibel starten mit Ihrem bestehenden Managementsystem
Audit
Das ISO 42001-Audit führt eine akkreditierte Zertifizierungsstelle durch. Es besteht aus zwei Stufen, danach folgen jährliche Überwachungsaudits.
Gut zu wissen: Die Auditoren stufen Abweichungen nach Schweregrad ein. Für geringfügige Abweichungen genügt meist ein Maßnahmenplan. Wesentliche Abweichungen müssen Sie vor der Zertifizierung beheben.
Stufe 1: Dokumentenprüfung
Die Auditoren prüfen Ihre Dokumentation und bewerten, ob Ihr KI-Managementsystem bereit für die Zertifizierung ist.
Stufe 2: Umsetzung im Unternehmen
Die Auditoren prüfen vor Ort, ob Ihr KI-Managementsystem in der Praxis funktioniert. Dazu führen sie Interviews und sehen sich stichprobenartig Dokumente und Nachweise an.
Überwachungsaudits
Das Zertifikat gilt in der Regel drei Jahre. In dieser Zeit prüft die Zertifizierungsstelle Ihr System jährlich, danach folgt die Rezertifizierung.
Kosten
Für ISO 42001 haben sich noch keine einheitlichen Marktpreise entwickelt. Die Kosten einer ISO 42001-Zertifizierung hängen vor allem von diesen Faktoren ab:
Unternehmensgröße
Mehr Standorte und Mitarbeitende erhöhen den Prüfungsumfang.
Anzahl der KI-Systeme
Jedes KI-System im Geltungsbereich braucht eigene Bewertungen und Nachweise.
Reifegrad
Bestehende Managementsysteme wie ISO 27001 senken den Aufwand deutlich.
Beratungsumfang
Sie entscheiden, wie viel Begleitung Sie von unseren Expertinnen und Experten möchten.
Zertifizierungsstelle
Die Auditgebühren unterscheiden sich je nach Stelle und Auditumfang.
Planbare Kosten
Sie erhalten ein individuelles Angebot, das zu Ihrem Geltungsbereich und Ihrem Beratungsbedarf passt.
Checkliste
Mit diesen Fragen finden Sie den passenden ISO 42001 Berater für Ihr Unternehmen.
Hat der Berater Erfahrung mit ISO 42001 oder verwandten Normen wie ISO 27001?
Kennt er die Anforderungen des EU AI Act?
Kann er Referenzen aus Ihrer Branche vorweisen?
Arbeitet er in einem Team mit Fachleuten für Datenschutz und Informationssicherheit?
Kann er seine Expertise belegen, zum Beispiel als ISO 42001 Lead Implementer?
Bietet er eine Plattform, die Dokumentation und Nachweise zentral bündelt?
Plattform
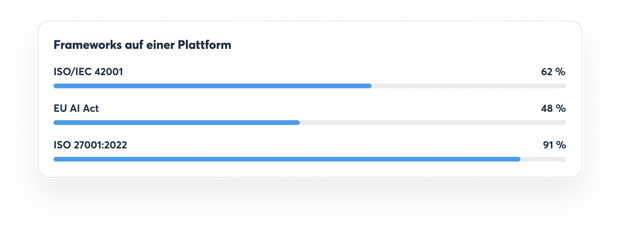
Mit DataGuard verwalten Sie Ihr KI-Managementsystem gemeinsam mit Ihren bestehenden Security- und Compliance-Prozessen. Ihre Expertin oder Ihr Experte arbeitet mit Ihnen direkt in der Plattform.
Security und Compliance aus einer Hand
ISO 42001 als Basis für EU AI Act-Compliance nutzen
Weniger doppelte Dokumentation durch integrierte Prozesse