Beratung für den EU AI Act
-
KI-Systeme erfassen und Risikoklassen bestimmen
-
Pflichten aus dem EU AI Act klar einordnen
-
Persönliche Beratung durch einen Experten für KI-Compliance
30 Min. Erstgespräch · unverbindlich
KI-Systeme erfassen und Risikoklassen bestimmen
Pflichten aus dem EU AI Act klar einordnen
Persönliche Beratung durch einen Experten für KI-Compliance
30 Min. Erstgespräch · unverbindlich
Selbstcheck
Sie wissen nicht genau, welche KI-Systeme in Ihrem Unternehmen im Einsatz sind
Ihnen ist unklar, zu welcher Risikoklasse Ihre KI-Anwendungen gehören
Sie setzen KI in sensiblen Bereichen ein, etwa in der Auswahl von Bewerbern
Für die KI-Kompetenz Ihrer Mitarbeitenden fehlen Nachweise
Es gibt noch keine KI-Richtlinie für Ihr Unternehmen
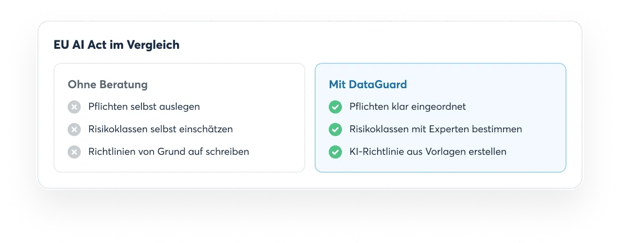
Eine Beratung zum EU AI Act unterstützt Unternehmen dabei, die Pflichten aus der EU-KI-Verordnung zu verstehen und umzusetzen. Expertinnen und Experten ordnen Ihre KI-Systeme den Risikoklassen zu und leiten daraus konkrete Maßnahmen ab.
Einen Überblick über die Verordnung finden Sie in unserem Leitfaden zum EU AI Act →
Für wen?
Der EU AI Act betrifft fast jedes Unternehmen, das mit KI arbeitet. Eine KI-Compliance-Beratung lohnt sich vor allem in diesen Situationen:

Sie entwickeln KI
Als Anbieter bringen Sie KI-Systeme unter eigenem Namen auf den Markt. Für Sie gelten die umfangreichsten Pflichten der Verordnung.
Sie setzen KI ein
Als Betreiber nutzen Sie KI-Tools im Arbeitsalltag, etwa im Kundenservice. Auch dann müssen Sie Pflichten erfüllen.
Sie haben Hochrisiko-Anwendungen
Sie nutzen KI zum Beispiel für die Bewerberauswahl oder die Kreditprüfung. Hier verlangt der EU AI Act ein dokumentiertes Risikomanagement.
Sie müssen KI-Kompetenz sicherstellen
Seit Februar 2025 müssen Unternehmen dafür sorgen, dass ihre Mitarbeitenden KI kompetent einsetzen (Art. 4).
So funktioniert es
In sechs Schritten machen wir Ihr Unternehmen fit für den EU AI Act.
KI-Inventar
Wir erfassen gemeinsam alle KI-Systeme, die Sie entwickeln oder einsetzen.
Risikoklassifizierung
Wir ordnen jedes KI-System einer Risikoklasse zu und klären Ihre Rolle als Anbieter oder Betreiber.
Gap-Analyse
Wir vergleichen Ihren Ist-Stand mit den Pflichten der Verordnung und priorisieren die Lücken.
Maßnahmen und Richtlinien
Sie erhalten eine KI-Richtlinie und klare Maßnahmen, zum Beispiel für Transparenz und menschliche Aufsicht.
Schulungen
Ihre Mitarbeitenden bauen die notwendige KI-Kompetenz auf, die Art. 4 verlangt.
Laufende Begleitung
Wir halten Sie über neue Vorgaben auf dem Laufenden und passen Ihre Maßnahmen an.
Leistungen
Ihr persönlicher Experte für den EU AI Act unterstützt Sie bei allen zentralen Aufgaben.
Risikoklassifizierung
Wir klären, welche Ihrer KI-Systeme betroffen sind und welche Pflichten daraus folgen.
KI-Richtlinie
Wir entwickeln mit Ihnen Governance-Strukturen und Freigabeprozesse für den KI-Einsatz.
Schulungen
Awareness-Schulungen bereiten Ihre Mitarbeitenden auf den verantwortungsvollen KI-Einsatz vor.
Dokumentation
Sie dokumentieren Risiken und Maßnahmen nachvollziehbar an einem Ort.
Kombination mit ISO 42001 und der DSGVO
Wir binden den EU AI Act in Ihre bestehenden Prozesse ein. So vermeiden Sie doppelte Arbeit mit Ihrem Datenschutz und einem KI-Managementsystem nach ISO 42001.
Transparenz sicherstellen
Wir prüfen mit Ihnen, wo Sie KI kennzeichnen und Offenlegungspflichten erfüllen müssen.
Kosten
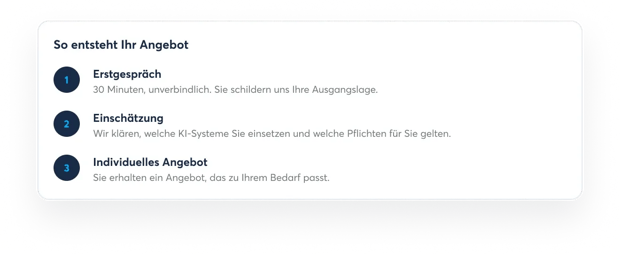
Die Kosten der Beratung zum EU AI Act richten sich nach Ihrer Ausgangslage. Feste Pauschalpreise gibt es deshalb nicht. Die wesentlichen Faktoren sind:
Bei einem externen Partner kalkulieren Sie transparent und planbar. Sie erhalten ein individuelles Angebot, das zu Ihren KI-Systemen und Ihrem Beratungsbedarf passt.
Checkliste
Mit diesen Kriterien finden Sie die passende EU AI Act Beratung für Ihr Unternehmen.

Hat der Berater nachweisbare Erfahrung mit dem EU AI Act und KI-Governance?
Kann er Referenzen aus Ihrer Branche vorweisen?
Kennt er auch die DSGVO und ISO 42001?
Ist er Teil eines interdisziplinären Teams und dadurch gut erreichbar?
Kann er seine Expertise mit Zertifikaten belegen?
Verfügt er über Tools, die Prozesse automatisieren und die Zusammenarbeit erleichtern?
Bußgelder
Der EU AI Act sieht gestaffelte Bußgelder vor. Es gilt jeweils der höhere Betrag. Für KMU und Start-ups gelten geringere Obergrenzen.
35 Mio. €
oder 7 % des Jahresumsatzes bei verbotenen KI-Praktiken
15 Mio. €
oder 3 % des Jahresumsatzes bei Verstößen gegen sonstige Pflichten
7,5 Mio. €
oder 1 % des Jahresumsatzes bei falschen Angaben gegenüber Behörden
Plattform
Mit der DataGuard Plattform verwalten Sie KI-Risiken und Maßnahmen gemeinsam mit Ihren Security- und Datenschutzprozessen. Ihre Expertin oder Ihr Experte arbeitet mit Ihnen direkt darin.
Security und Compliance aus einer Hand
EU AI Act und DSGVO gemeinsam umsetzen
Mindestens 40 % weniger interner, manueller Aufwand für Compliance
Sven Dessel
Datenschutz- & Informationssicherheitskoordinator