ISO 27001 Software: in 8 bis 12 Wochen auditbereit
- Bis zu 75 % weniger Arbeitsaufwand auf dem Weg zur Zertifizierung
- 100 % Erfolgsquote beim ersten Audit
- ISMS-Aufbau mit persönlicher Expertenberatung

SELBSTCHECK
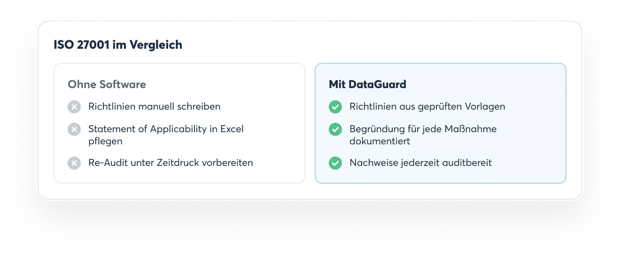
weniger manuelle Arbeit
Vorbereitung auf das Re-Audit
als manuelle Richtlinienerstellung
Alle ISMS-Richtlinien an einem Ort, immer in der aktuellen Version.
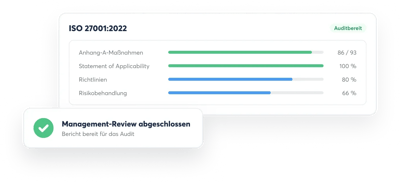
Identifizieren und bewerten Sie Ihre Informationssicherheitsrisiken und planen Sie passende Maßnahmen.
Dokumentieren Sie in der Erklärung zur Anwendbarkeit, welche Maßnahmen gelten und warum.
Setzen Sie die für Sie relevanten Anhang-A-Maßnahmen mit passenden Vorlagen um.
Weisen Sie Aufgaben zu, setzen Sie Fristen und behalten Sie den Fortschritt im Blick.
Alle Nachweise liegen an einem Ort und sind jederzeit bereit für das Audit.
Führen Sie interne Audits durch und erstellen Sie die Berichte mit wenigen Klicks direkt in der Plattform.
Zeigen Sie der Geschäftsleitung im Management-Review, wo Ihr ISMS steht: mit Berichten zu Risiken, Audit-Ergebnissen und mehr.
| Kriterium | Excel und manuelle Prozesse | Reine Beratung | DataGuard ISO 27001 Software |
|---|---|---|---|
| Aufwand | Hoch | Mittel, viel Abstimmung | Deutlich reduziert |
| Auditfähigkeit | Eingeschränkt | Gut vorbereitet | Strukturiert nachvollziehbar |
| Transparenz | Fragmentiert | In Berichten | Zentral verfügbar |
| Skalierbarkeit | Begrenzt | Abhängig vom Budget | Flexibel erweiterbar |
| Expertenwissen | Intern aufbauen | Inklusive | Persönliche Experten inklusive |
Situation 1
Großkunden und Ausschreibungen setzen ein Zertifikat oft voraus, vor allem bei IT-Dienstleistungen und in der Lieferkette.
Mit Zertifikat beantworten Sie Sicherheitsfragebögen schneller und kommen in die engere Auswahl.
Situation 2
Für NIS2-pflichtige Unternehmen und regulierte Branchen ist ISO 27001 eine anerkannte Grundlage, um ihre Pflichten zu erfüllen.
Ein ISMS nach ISO 27001 deckt bereits viele NIS2-Anforderungen ab.
Auch ohne konkrete Anforderung lohnt sich ISO 27001, wenn Sie Informationssicherheit messbar machen möchten. Unverbindlich beraten lassen →
Erfüllen Sie Kundenanforderungen und bauen Sie Ihr ISMS von Anfang an strukturiert auf.
Skalieren Sie Ihr ISMS und passen Sie es flexibel an neue Anforderungen an.
Verwalten Sie mehrere Gesellschaften und Zertifizierungsbereiche zentral auf einer Plattform.
Erstgespräch und Zieldefinition
Wir klären Ihre Ziele und den Geltungsbereich Ihres ISMS.
Bestandsaufnahme
Wir bewerten Ihren Ist-Stand und priorisieren die nächsten Schritte.
ISMS aufbauen
Sie bauen Ihr ISMS mit geprüften Vorlagen direkt in der Plattform auf.
Internes Audit und Management-Review
Wir prüfen Ihr ISMS und bereiten mit Ihnen das Management-Review vor.
Zertifizierungsaudit
Unsere Experten unterstützen Sie bei der Vorbereitung auf das externe Audit.

Bernhard Traschl
IT-Systemadministrator

Michael Wulfert
Head of IT-Infrastructure

Kevin Gerndt
Geschäftsführer & CTO

Johannes Darrmann
COO

Marcel Schonewille
IT-Security-Advisor
PREISE

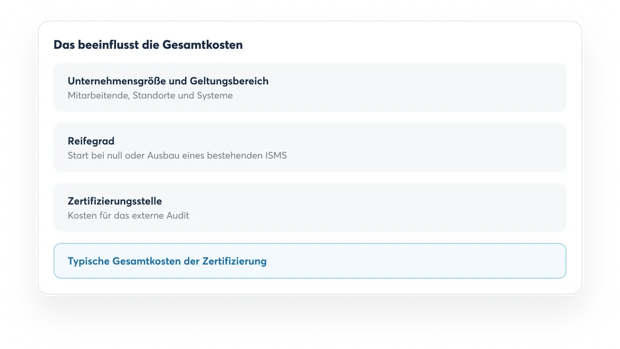
Die Kosten richten sich nach der Größe Ihres Unternehmens und dem Geltungsbereich Ihres ISMS. Auch der gewünschte Beratungsanteil spielt eine Rolle. Üblich ist eine monatliche Lizenz, oft ergänzt um eine einmalige Projektgebühr.
Die Security- und Compliance-Services von DataGuard sind rund 50 % kosteneffizienter als die Zusammenarbeit mit klassischen, externen Informationssicherheitsberatern.
Eine gute ISO 27001 Software deckt alle Anforderungen der ISO 27001:2022 ab, bringt geprüfte Vorlagen mit und bietet bei Bedarf Zugang zu Experten. DataGuard verbindet all das in einer Plattform. So arbeiten Sie effizient und können jederzeit auf Expertenwissen zurückgreifen, ganz gleich, wie groß Ihr Team ist.
Ja, mit Excel-Listen und Ordnern wird die Pflege aber schnell aufwendig, spätestens vor dem Audit. Eine Software bündelt Risiken, Maßnahmen und Nachweise an einem Ort und hält sie aktuell.
Nein, eine Pflicht gibt es nicht. Eine Software beschleunigt aber die Umsetzung und sorgt dafür, dass Ihre Nachweise zum Audit vollständig und aktuell vorliegen.
Die Kosten richten sich nach Unternehmensgröße und Beratungsanteil. Üblich ist eine monatliche Lizenz mit einmaliger Projektgebühr. Details finden Sie auf unserer Preisseite.
Ja. Neben ISO 27001 unterstützt die DataGuard-Plattform NIS2 und TISAX®. Gemeinsame Maßnahmen setzen Sie einmal um und nutzen sie für alle Frameworks. So sparen Sie Zeit und vermeiden doppelte Dokumentation.
TISAX® ist eine eingetragene Marke der ENX Association. DataGuard steht in keiner geschäftlichen Verbindung zu ENX. Wir bieten lediglich Software-as-a-Service und Unterstützung zur Vorbereitung auf das Assessment nach TISAX® an. Die ENX Association übernimmt keine Verantwortung für die auf der DataGuard-Website dargestellten Inhalte.
Alle Angaben dienen lediglich der Information und beruhen auf internen Schätzungen. Diese Informationen sind kein Indikator für KPIs und werden ohne ausdrückliche oder stillschweigende Zusicherungen oder Garantien in Bezug auf Genauigkeit und Zuverlässigkeit gegeben.
{
"@context": "https://schema.org",
"@graph": [
{
"@type": "Organization",
"@id": "www.dataguard.de#organization",
"name": "DataGuard",
"legalName": "DataCo GmbH",
"description": "DataGuard ist der führende europäische Anbieter von Security- und Compliance-Software und wird von über 4.000 Organisationen in mehr als 50 Ländern weltweit geschätzt. Wir helfen Ihnen, Sicherheits- und Compliance-Risiken zu identifizieren und zu managen, Compliance-Anforderungen zu erfüllen und Zertifizierungen schneller zu erreichen. Dabei kombinieren wir maßgeschneiderte Expertenberatung mit KI-gestützter Automatisierung. Unsere speziell entwickelte All-in-One-Plattform basiert auf mehr als 1,5 Millionen Stunden Erfahrung eines Teams zertifizierter Security- und Compliance-Experten.",
"foundingDate": "2018",
"taxID": "DE315880213",
"logo": "https://7759810.fs1.hubspotusercontent-na1.net/hubfs/7759810/DataGuardLogo.svg",
"url": "www.dataguard.de",
"email": "info@dataguard.de",
"telephone": "+49 89 452459 900",
"address": {
"@type": "PostalAddress",
"streetAddress": "Sandstrasse 33",
"addressLocality": "München",
"addressRegion": "Bayern",
"postalCode": "80335",
"addressCountry": "Deutschland"
},
"sameAs": [
"https://www.linkedin.com/company/dataguard1/",
"https://www.youtube.com/channel/UCEQzPZ6sCBCj9cAoBvaLL6w",
"https://x.com/i/flow/login?redirect_after_login=%2FDataGuard_dg"
]
}
]
}✅ Organization schema markup for "DataGuard" has been injected into the document head.